Важные новости
Важные новости
Самая крупная награда за обнаружение бага в продуктах Microsoft составила $200 тыс
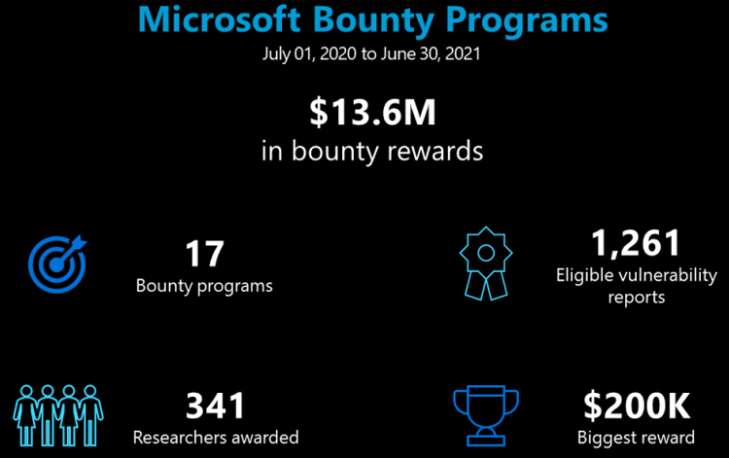
За последние 12 месяцев Microsoft в рамках программы Bug Bounty выплатила сторонним IT-специалистам по безопасности 13,6 млн долларов США в качестве вознаграждения за обнаруженные уязвимости в своих продуктах и сервисах, сообщает servernews.
Сообщается, что за год — с начала июля 2020-го по конец июня 2021 года — софтверным гигантом было получено свыше 1250 отчётов от заинтересованных ИБ-экспертов и энтузиастов. Денежное вознаграждение за поиск уязвимостей в программных решениях Microsoft получили более чем 340 исследователей безопасности из 58 стран мира. При этом самая крупная награда составила $200 тыс. за обнаружение серьёзного бага в гипервизоре Hyper-V, а средний размер одной награды достиг $10 тыс.
Впервые программа Bug Bounty была запущена Microsoft летом 2013 года и в настоящий момент охватывает 17 продуктовых направлений редмондской корпорации. Аналогичные программы премирования за информацию об особо опасных «дырах» действуют в Google, Mozilla, «Лаборатории Касперского», «Яндексе», Facebook, Apple и многих других софтверных компаниях. Подробнее о Microsoft Bug Bounty Program и её условиях можно узнать на сайте microsoft.com/msrc/bounty.
 Общество «Прокурор Мазурик и его "Команда": от чего кайфует и о чем мечтает ОПГ "Молодежь"»
 Экономика «Єврокомісія надала Україні новий транш у розмірі 2,86 млрд євро на оборонні потреби»
 Происшествия «Вбивство бійців 72 ОМБр: у Харкові затримали підозрюваного - військового РФ»
 Экономика «Україна готова до економічної інтеграції з ЄС за 17 розділами права, - прем'єр»
 Экономика «Премьер Корецкий сообщил, что правительство дополнительно выделило 60 млрд гривен для Сил обороны»
 Мир «Україна вивчає досвід Іспанії та Польщі для адаптації аграріїв до вимог ЄС»