Важные новости
Важные новости

Bluetooth на Android признали опасным
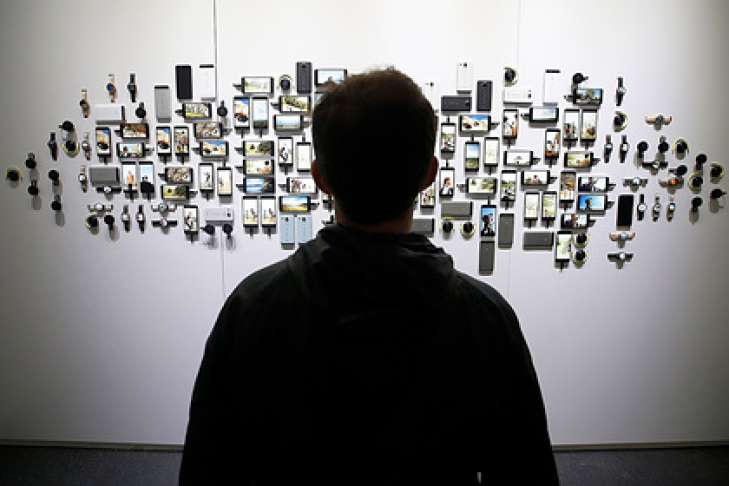
Эксперты рассказали о риске использования Bluetooth на Android-смартфонах. На уязвимость обратило внимание немецкое агентство по кибербезопасности ERNW.
Специалисты нашли опасную уязвимость с Bluetooth в коде семейства операционных систем Android. Согласно документации, хакер может подключиться к любому смартфону под управлением Android с помощью ошибки CVE-2020-0022. Для этого злоумышленникам нужно знать MAC-адрес Bluetooth конкретного устройства, который можно вычислить по идентификатору Wi-Fi-оборудования.
В отчете говорится, что после контакта со смартфоном жертвы хакер может инсталлировать на устройство вирусные программы и взять аппарат под свой контроль. Подключение к чужому устройству происходит в фоновом режиме, злоумышленнику не нужно получать подтверждения жертвы на сопряжение девайсов.
ERNW отмечает, что обнаружило уязвимость в ноябре 2019 года, о чем незамедлительно сообщило Google. В феврале компания выпустила патч безопасности, рекомендованный для установки на актуальные ОС Android. Эксперты подчеркнули, что пользователи Android 9, 8 и более ранних систем должны срочно обновиться, в коде Android 10 уязвимость CVE-2020-0022 уже устранена.
В качестве профилактика киберугроз специалисты посоветовали пользователям не включать Bluetooth без необходимости. Также в отчете рекомендуется настроить смартфон таким образом, чтобы он оказался недоступным для обнаружения.
 Общество «Укргидрометцентра: Синоптики уточнили прогноз на 13 сентября»
 Происшествия «Вітчим-ґвалтівник: На Київщині чоловік ґвалтував 13-річну падчерку майже два роки, дівчинка завагітніла»
 Мир «"Ефект блискавки": під Італією відшаровується земна кора»
 Здоровье «Валерій Дубіль: Для недопущення дефіциту ліків в умовах російських обстрілів МОЗ має скоординувати свої дії з бізнесом»
 Мир «Німецька журналістка проникла в мережу "одноразових агентів" РФ»
 Происшествия «Кремль завербував на війну понад 28 тисяч іноземних найманців – начальник ГУР»