Важные новости
Важные новости

Обнаружен крадущий деньги вирус для Android
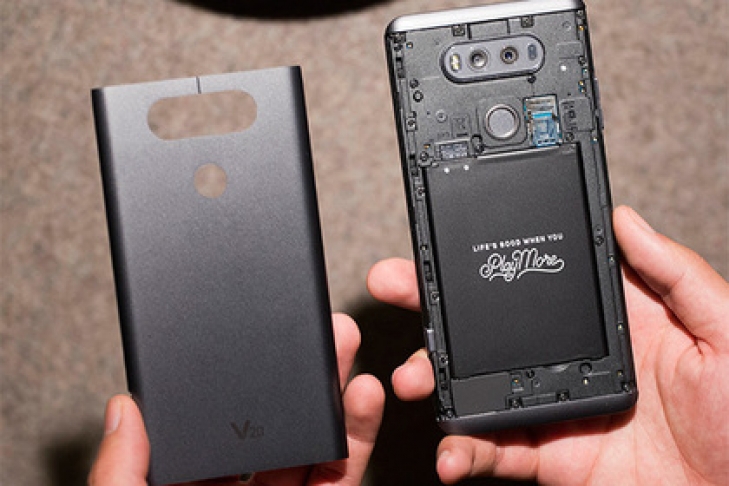
Киберпреступники активно используют Android-троян Gustuff, который нацелен на клиентов международных банков, пользователей мобильных криптокошельков, платежных систем и мессенджеров. Как сообщается в поступившем пресс-релизе, его обнаружили специалисты компании Group-IB.
Gustuff используется для вывода криптовалюты со счетов пользователей. Заражение смартфонов на Android происходит через СМС с вредоносными ссылками.
Жертвами вируса стали пользователи 32 приложений для хранения криптовалют и клиенты более 100 банков. Анализ показал, что под угрозой находятся пользователи мобильных приложений крупнейших банков и криптокошельков.
В текущей версии вирус также нацелен на юзеров приложений онлайн-магазинов, платежных систем и мессенджеров. Среди них — PayPal, Western Union, eBay, Walmart, Skype, WhatsApp, Gett Taxi.
Троян научился показывать фейковые push-уведомления. При переходе пользователь видит загруженное с сервера фишинговое окно. Жертва сама вводит данные банковской карты или криптокошелька.
Сообщается, что автором вируса является русскоязычный киберпреступник, однако Gustuff "работает" исключительно на международных рынках, информирует "Багнет".
 Политика «У Кремлі прокоментували пропозицію Зеленського зустрітися з Путіним»
 Мир «Трамп пояснив джерело виплат по 5 тис. дол. у разі перемоги республіканців»
 Общество «Укргідрометцентр: На вихідні прогнозують дощі, вдень від 15° до 30°»
 Мир «"Ефект блискавки": під Італією відшаровується земна кора»
 Здоровье «Валерій Дубіль: Для недопущення дефіциту ліків в умовах російських обстрілів МОЗ має скоординувати свої дії з бізнесом»
 Общество «Укргідрометцентр: 14 вересня прогнозують дощі та до +27°»