Важные новости
Важные новости
Обнаружен ворующий данные со смартфона поддельный Viber
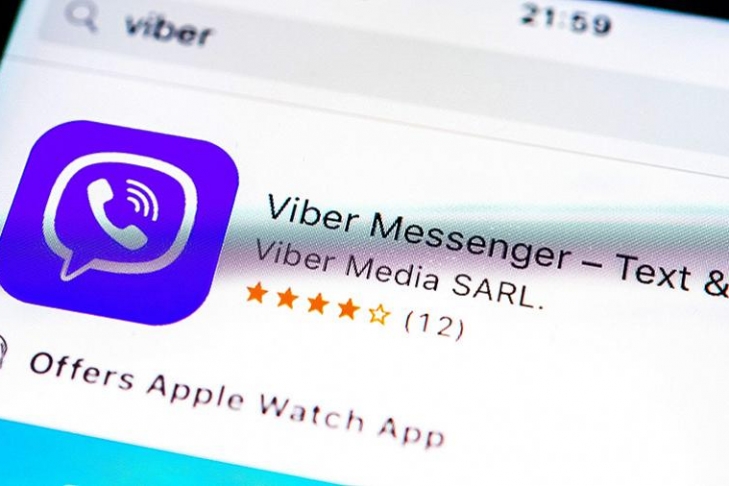
Специалист по кибербезопасности компании ESET Лукас Стефанко предупредил о появлении вредоносной программы, маскирующейся под популярный мессенджер Viber.
В своем Twitter эксперт сообщил, что шпионское ПО крадет данные из WhatsApp и WeChat.
Программу Стефанко обнаружил на сайте, замаскированном под официальный магазин Google Play. Он отметил, что создатели приложения идеально скопировали интерфейс настоящего Viber.
При этом у программы стоит значок "Выбор редакции" и показатель в 500 млн скачиваний. Создатели подделки даже обозначили оценку пользователей в 4,3 балла.
После установки такого приложения оно запрашивает расширенный доступ к памяти устройства, microSD-карте и незаметно похищает документы и медиафайлы из WhatsApp и WeChat.
Также поддельный Viber может записывать телефонные разговоры.
 Политика «Якщо Росія не погодиться на енергетичне перемир’я взимку, то ми будемо відповідати – Зеленський»
 Мир «Каллас пообіцяла схвалити найбільші з початку війни санкції проти РФ»
 Политика «ЄС бачить ухвалене рішення як позитивний імпульс для євроінтеграції України»
 Мир «Після ударів по дата‑центрах Яндекса трафік російських ботів майже зник»
 Мир «У Конгресі США розробляють законопроєкт, який може заблокувати постачання нафти з РФ»
 Мир «ЄС погодив найбільше розширення санкцій проти РФ – Каллас»