Важные новости
Важные новости
Новый вирус для Android шантажирует пользователей
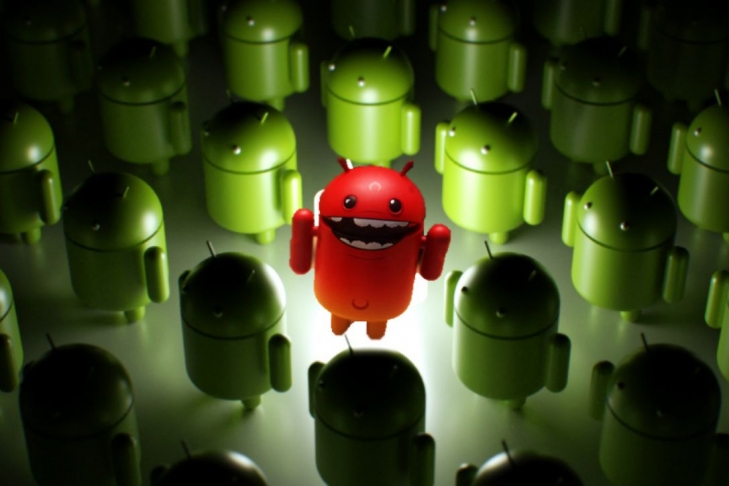
Специалисты компании Symantec обнаружили новый тип вируса, который атакует мобильные устройства на базе операционной системы Android. Об этом сообщает AIN.
Вирус-вымогатель LeakerLocker типа ransomware вместо того, чтобы шифровать файлы пользователя и требовать выкуп за ключ разблокировки, грозит разослать частные данные и переписку со смартфона по всему списку контактов. Если смартфон заражен, экран блокируется, а пользователю покажут сообщение о том, что он 72 часа, чтобы заплатить выкуп.
Если пользователь платит выкуп, ему сообщают, что его данные были удалены с сервера. В противном случае история браузера, фото, переписка в Facebook, история звонков, SMS и полные тексты почтовой переписки разошлют всем контактам.
Вирус обнаружили в Google Play. Сейчас угрозу содержат два приложения - Wallpapers Blur HD и Booster & Cleaner Pro. Их уже загрузили тысячи пользователей. То, что вирус получает доступ к таким чувствительным данным, можно заметить в списке скриптов, который приводят для примера эксперты McAfee.
 Экономика «Проект держбюджету України на 2027 рік пройшов перше читання»
 Происшествия «Дрони атакували Москву та Підмосков’я, в аеропортах ввели обмеження»
 Происшествия «Виходець з окупованих Олешок і морпіх ЗСУ загинув через детонацію вибухонебезпечного предмета»
 Мир «Німеччина заявила про зрив російської диверсійної операції поблизу Нюрнберга»
 Мир «Від солідарності до втоми, як змінилося ставлення поляків до України за роки великої війни»
 Политика «Ексгенпрокурор втікач Кравченко виступив із гучними звинуваченнями»